اختبار الاختراق وتقييمات الأمان
نساعد في برينز فالي المؤسسات على اكتشاف نقاط الضعف الأمنية ومعالجتها من خلال خدمات اختبار الاختراق وتقييمات الأمان، بما يعزز الحماية، ويدعم الامتثال، ويرفع جاهزية الأنظمة والتطبيقات والبنية التحتية.
خدمنا اكثر من + 50 جهة
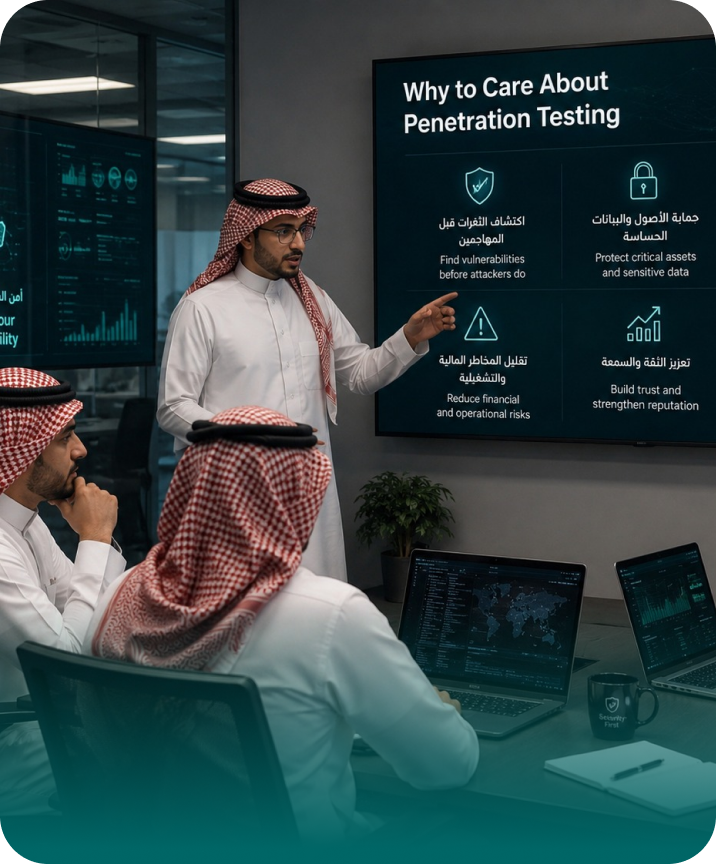
لماذا يجب الاهتمام باختبار الاختراق
34.7 مليون ريال — تكلفة أغلى باب مفتوح في المؤسسات السعودية
وفق تقرير IBM لعام 2026، أغلى ثلاثة مسارات اختراق في المملكة هي التطبيقات المكشوفة على الإنترنت، ثم الحسابات الصالحة المُساء استخدامها، ثم التصيد. ثلاثتها نقاط ضعف يكشفها اختبار اختراق واحد جيد التصميم، بكلفة لا تُقارن بكلفة اكتشافها بعد فوات الأوان. الفرق بين مؤسسة تُخترق وأخرى تصمد ليس عدد الحلول التي اشترتها، بل معرفتها الدقيقة بمكان ضعفها قبل أن يعرفه غيرها.
محاكاة هجمات واقعية لا فحصًا آليًا
اختبار فعالية الضوابط الأمنية عبر سيناريوهات تحاكي أساليب الهجوم في الواقع.
إثبات استغلال موثّق لكل ثغرة
تحديد نقاط الضعف ومعالجتها قبل أن تتحول إلى تهديدات فعلية.
أولويات معالجة واضحة لا قوائم طويلة
المساعدة في تلبية المتطلبات والمعايير ذات العلاقة مثل ISO وNCA وPCI.
تقارير تقبلها الجهات التنظيمية من أول مرة
تقديم مخرجات عملية تساعد على رفع مستوى الحماية وتعزيز جاهزية البيئة التقنية.
إعادة اختبار للتأكد من الإغلاق
يضمن اختبار الاختراق المستمر الأمان على المدى الطويل.
كيف نساعدك على تحقيق المزيد من خلال اختبار الاختراق
اختبار أمان التطبيقات
تطبيقات الويب والجوال وواجهات برمجة التطبيقات (API)، وفق دليل OWASP لاختبار أمن الويب ومعيار MASVS للجوال.
اختبار اختراق الشبكات والبنية التحتية
اختبار خارجي من منظور مهاجم على الإنترنت، وداخلي من منظور موظف أو جهاز مخترق، يشمل الشبكات اللاسلكية والدليل النشط ومسارات تصعيد الصلاحيات.
اختبار البيئات السحابية
مراجعة إعدادات Azure وAWS وGoogle Cloud وMicrosoft 365 والهويات والصلاحيات والتخزين المكشوف، وفق ضوابط الحوسبة السحابية CCC-1:2020.
الهندسة الاجتماعية
حملات تصيد محاكاة عبر البريد والهاتف والرسائل، ومحاولات وصول مادي غير مصرح به، لقياس جاهزية العنصر البشري لا الأنظمة فقط.
محاكاة الخصوم — الفريق الأحمر (Red Team)
عملية هجومية متعددة المراحل تحاكي مجموعة تهديد حقيقية تستهدف قطاعك، لقياس قدرة فريقك الدفاعي على الكشف والاستجابة وفق إطار MITRE ATT&CK.
كيف نساعدك على تحقيق المزيد من خلال اختبار الاختراق
اختبار أمان التطبيقات
تطبيقات الويب والجوال وواجهات برمجة التطبيقات (API)، وفق دليل OWASP لاختبار أمن الويب ومعيار MASVS للجوال.
اختبار اختراق الشبكات والبنية التحتية
اختبار خارجي من منظور مهاجم على الإنترنت، وداخلي من منظور موظف أو جهاز مخترق، يشمل الشبكات اللاسلكية والدليل النشط ومسارات تصعيد الصلاحيات.
اختبار البيئات السحابية
مراجعة إعدادات Azure وAWS وGoogle Cloud وMicrosoft 365 والهويات والصلاحيات والتخزين المكشوف، وفق ضوابط الحوسبة السحابية CCC-1:2020.
الهندسة الاجتماعية
حملات تصيد محاكاة عبر البريد والهاتف والرسائل، ومحاولات وصول مادي غير مصرح به، لقياس جاهزية العنصر البشري لا الأنظمة فقط.
محاكاة الخصوم — الفريق الأحمر (Red Team)
عملية هجومية متعددة المراحل تحاكي مجموعة تهديد حقيقية تستهدف قطاعك، لقياس قدرة فريقك الدفاعي على الكشف والاستجابة وفق إطار MITRE ATT&CK.
لماذا تختار برينز فالي
مختبرون معتمدون
فريق هجومي بشهادات دولية وخبرة ميدانية في بيئات إنتاج حقيقية.
اختبار بشري لا آلي
الأدوات تكشف المعروف فقط. الثغرات التي تُكلّف الملايين هي المنطقية والمترابطة التي لا يكشفها إلا مختبر خبير.
اختبار لا يعطّل أعمالك
تفويض مكتوب وقواعد اشتباك موقّعة، ونافذة زمنية متفق عليها، وقناة تواصل مباشرة طوال التنفيذ.
سرّية بياناتك مضمونة
لا نستخرج بيانات حقيقية إلا بالحد الأدنى اللازم للإثبات، وتُحذف كل الأدلة بإجراء موثق بعد التسليم.
تقرير يُقرأ في مجلس الإدارة
ملخص تنفيذي بلغة المخاطر، وتقرير فني مفصل لفريقك، وخطاب إثبات معتمد للمدقق.